扫描器报了 9.8 分,两台 Redis 拿到同一句建议
漏洞扫描器
本文中出现的扫描与复现都在本地自建靶场中完成,目标为自有Vulhub的实例,未触碰任何的真实网络资产。
两份漏扫报告并排摆着,条目数一样,严重级别一样,连修的时候该做什么都写着同一句话:启用 requirepass。往下翻,差别只有耗时和版本号,一台 4.0.14,一台 5.0.7。
这两台机器完全不同。一台要靠主从复制把模块送进去,一台借 Debian 打包的 Lua 沙箱逃逸直接跑到了 root。两条路,起点都是同一个没设密码的 6379。
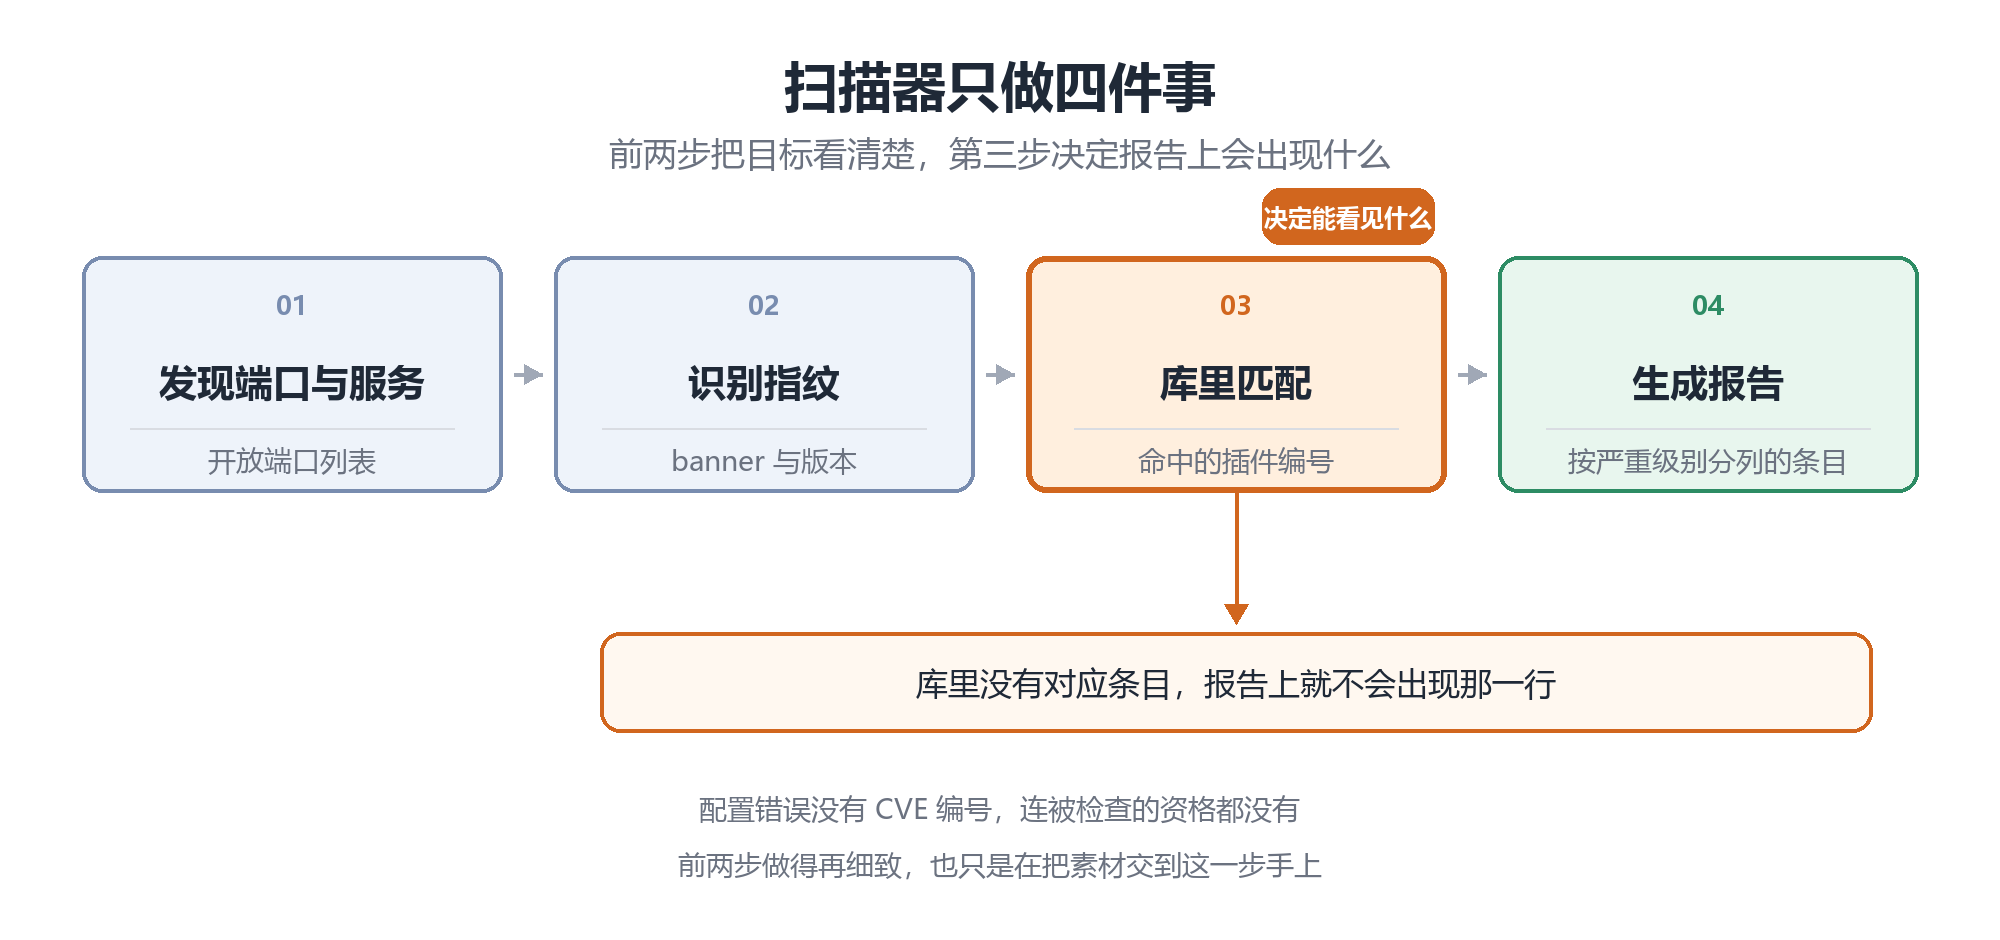
把扫描器干的活拆开看的话只有四步。先发现端口和服务,然后去识别指纹,再用拿到的指纹去库里匹配,最后把匹配结果写成报告。四步里,第三步决定报告上会写什么,前两步把目标看得再清楚,也只到"这是一台 Redis"为止。
报告写的是扫描器做过的检查。机器能被怎么打,是另一套判据。这两句话听着像废话,但是真到归档那一刻,很少有人按它办事。
一、选对工具,再看它怎么判
如果用错了工具那么扫描这一步也相当于没做。在市面上的扫描器大概可以分为这三层,它们都在不一样的东西。
| 层次 | 代表工具 | 主要看什么 | 选错的影响 |
|---|---|---|---|
| 系统层 | Nessus、OpenVAS/GVM | 端口、服务banner(网络服务在建立连接时返回的首条信息)、补丁和配置 | 拿它测Web注入,爬不到URL |
| Web层 | AWVS、xray、Nuclei | URL、参数、表单、响应内容 | 拿它看6379这种端口服务,整段是盲的 |
| 内网层 | fscan、Goby | 网段存活、弱口令、常见服务未授权 | 单台精扫会深度不够 |
我这次用的实验两台靶机都是Redis,端口型服务,主力用Nessus。它是知名度最高的那一档,在工作中通常比较常见。
判定的方式实际上有三档。它们的准确性、动静、误差来源都是不一样的。
| 判定方式 | 怎么判 | 准不准 | 动静 | 误差从哪来 |
|---|---|---|---|---|
| 版本比对 | 读banner或者是包版本,查它的影响区间 | 快,且覆盖面大,误报可能偏多 | 一个连接,最小 | 打补丁不改版本号,发行版回移修复 |
| 配置核查 | 登录进去读配置项、权限、策略 | 中,依赖凭据 | 需要账号,会留登录日志 | 没给凭据,这一档直接可以跳过 |
| 模拟攻击 | 真正发一次探测或者利用载荷 | 最准 | 最大,动作全部都落在了日志里 | 触发条件不满足,或者被中间设备拦截 |
这一次实验我给足了权限。扫描器带着SSH凭据登录了Kali宿主,把主机上的软件清单给翻了一遍,报告里的57条信息项就是这样得到的。它看的并不少,只不过看到的东西大多不在6379上。
真正落到Redis的只有一条插件。#100634 Redis Server Unprotected by Password Authentication,Misc.家族,2017年发布的,分类是ACT_GATHER_INFO。
通过查看它的源码,动作其实就一句话:向6379发一次没有认证的INFO,把回显拼进报告里,它没试过通向哪里。
还有个容易忽略的细节。这台用的是免费版 Essentials,REST API 的写接口一律返回 412,建扫描和启动都只能回网页上点。库本身也带着时间差,新洞披露到插件落地之间有一段空窗。不过这次跟时间差无关,0543 的插件早就躺在库里了。
二、有编号的那一台,没报出编号
第一台是vulhub/redis:5.0.7,它对应的是CVE-2022-0543。这个洞是来自Debian和Ubuntu打包Redis时把Lua编成动态库,官方源码编译的同一个5.0.7并不会受影响。编号、影响区间、修复版本都齐全。属于漏洞库最擅长的一类。
在库里面也有对应的插件,debian_DSA-5081.nasl和ubuntu_USN-5316-1.nasl。它们归本地安全检查家族,靠的是dpkg的包列表进行判定,要登录到拿个系统才能触发。这次SSH落在Kali宿主上,Redis跑在容器里,宿主的包列表里根本没有Debian的包。
报告里那次未认证INFO的回显有一百多行,从redis_version一路列到内存分配器和CPU用时都有。其中used_memory_lua是41984,process_id是1,total_commands_Processed只有4。Lua引擎在不在、进程是不是1号、Redis到这一刻一共处理了几条命令,这几行都给了答案。
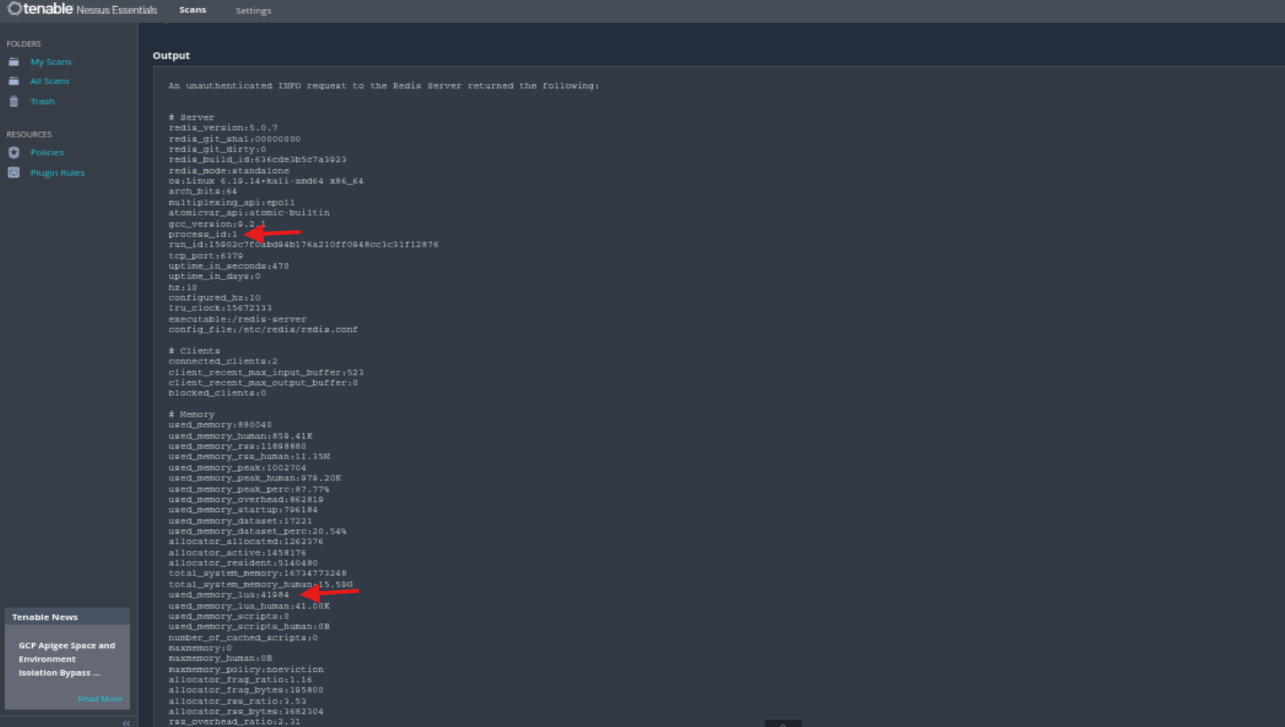
插件把这些数字原样抄进了Output。可以看到9.8分是软件自带的评分,跟这些线索没有什么关系,判断到6379没有设密码就停了。Lua是静态编进去还是挂了动态库,这一屏看不出来,但是那是这个洞能不能成立的分解。
机器能不能被打穿,是另外在容器里检验的:liblua5.1.so.0在,Lua沙箱逃逸能执行系统命令。Output里没有这一步,因为它本来就属于另一套的判断依据。
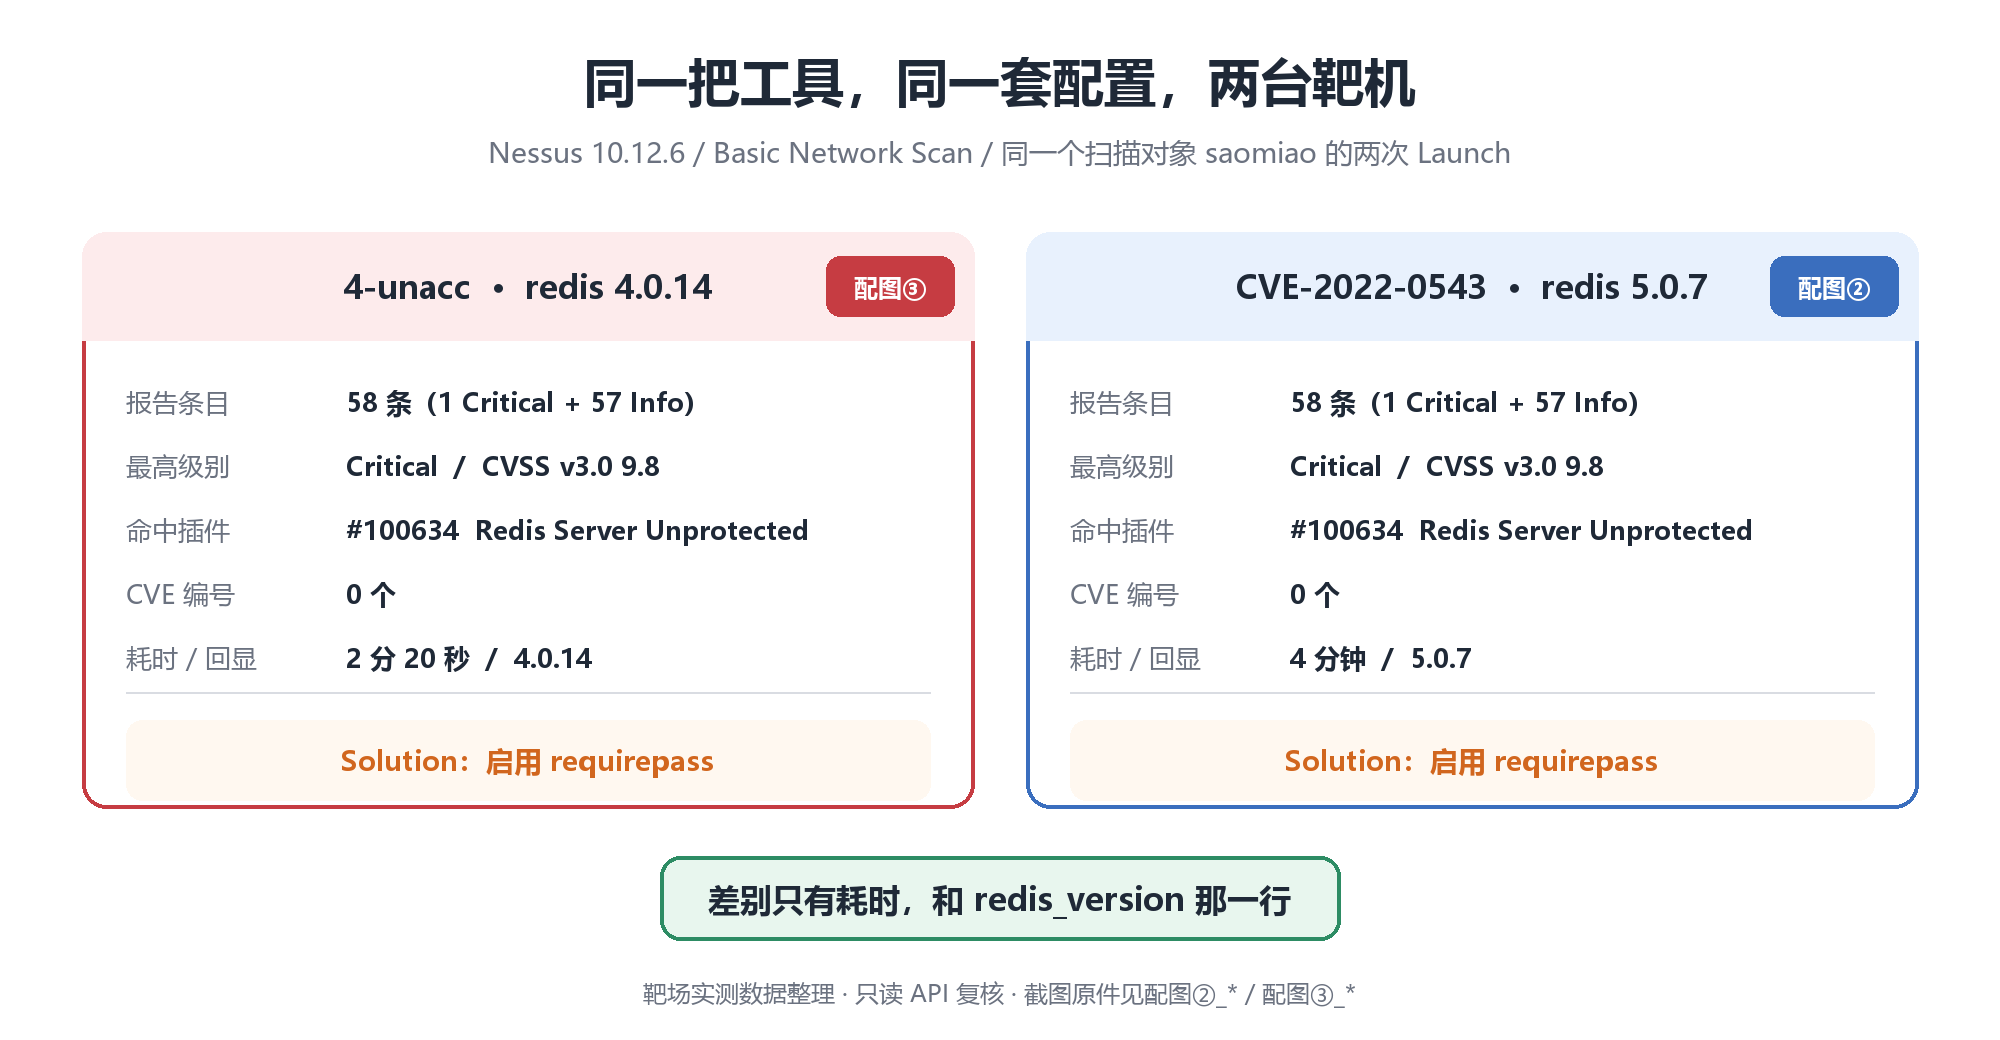
于是报告就成了58条,1条Critical9.8,其余57条是宿主机的信息项,整份报告一个CVE的编号都没有,建议还是那句启用requirepass。
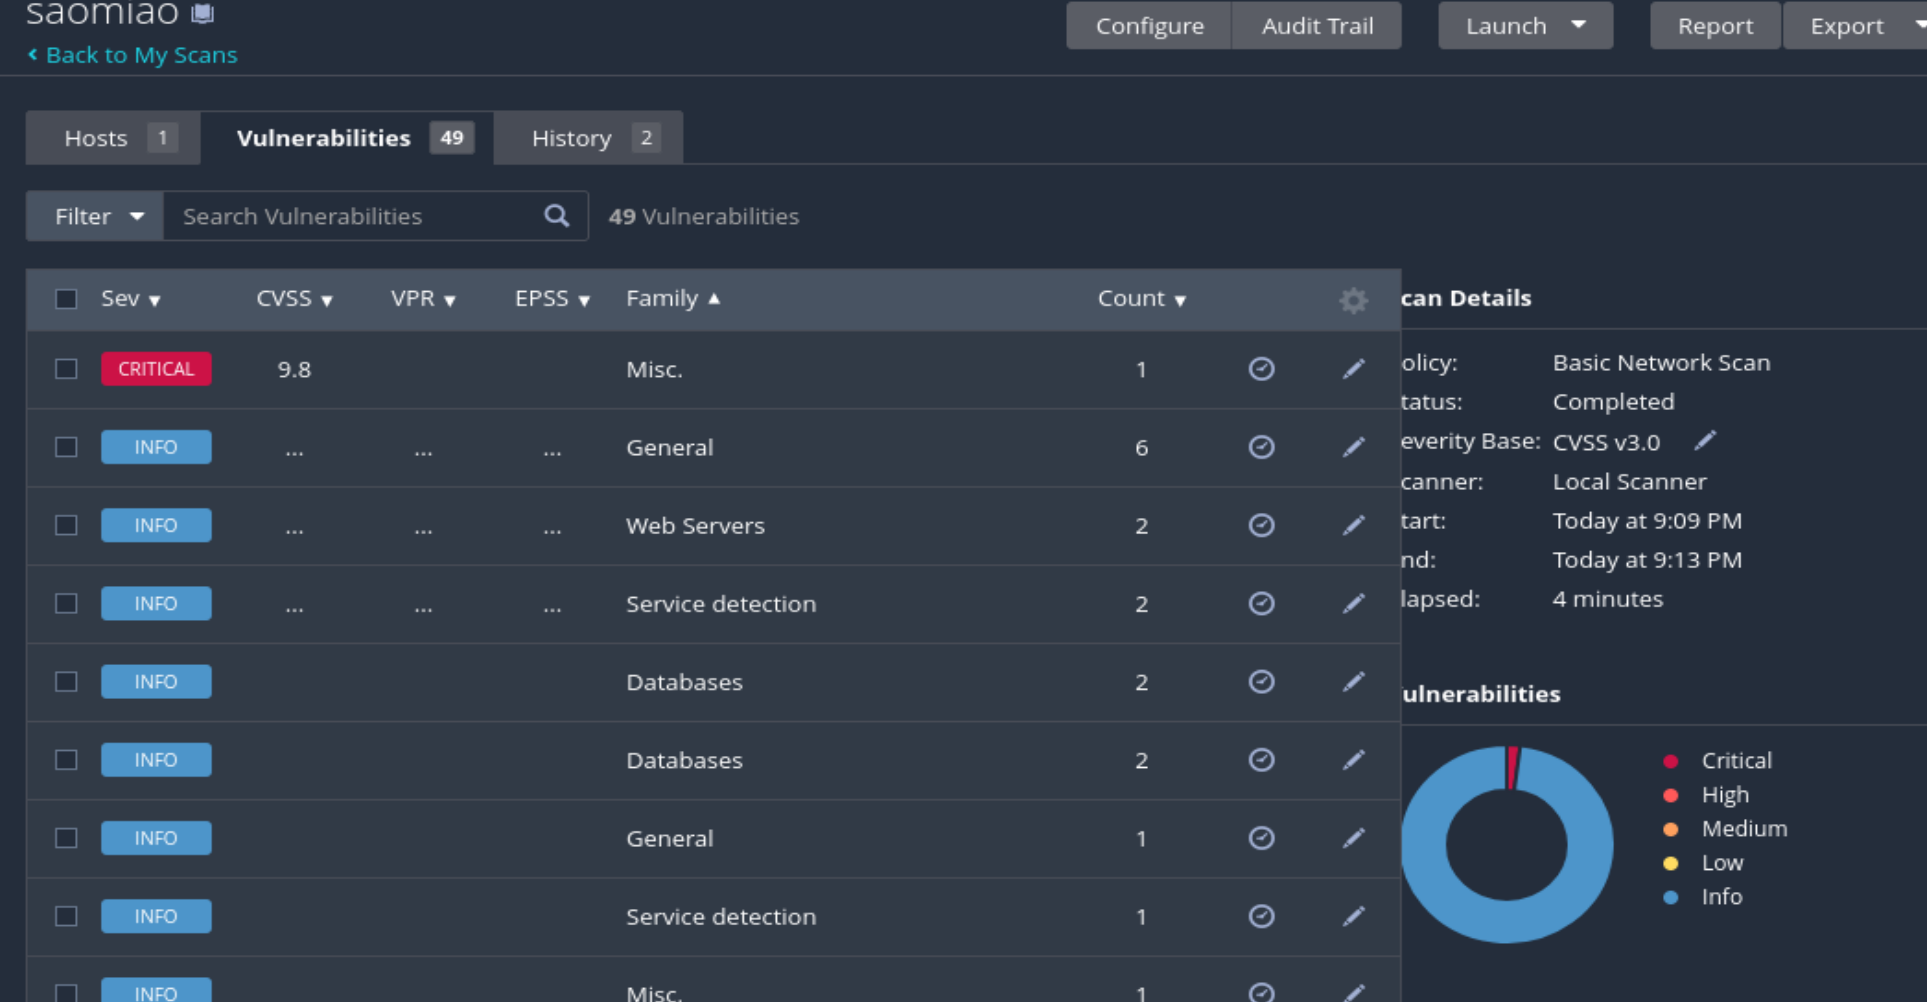
库里有插件和这次能扫到是两件事。视角落在宿主还是在容器,决定了一个编号能不能编成报告上的一行。
三、没有编号的那一台
第二台主机是vulhub/redis:4.0.14,6379不用密码就可以连了,ping的结果是直接回PONG。Redis 未授权访问配主从复制的利用链属于配置错误,CWE-287,没有CVE编号。
这条链在靶机上走到了写文件的步骤:把6379指到一台伪造主库,FULLRESTNC过来之后,容器里落下一个15904字节的ELF文件,开头四个字节是7f 45 4c 46,Redis进程仍以root在跑。至于这个口子还能不能往下走,在报告里面并没有验证。
还容易把没编号理解成库里没有这一条。100634本身就是Misc.家族2017年的插件,不挂CVE照样进库,但还是报了9.8分。没有编号,只说明报告里不会出现编号那一行。
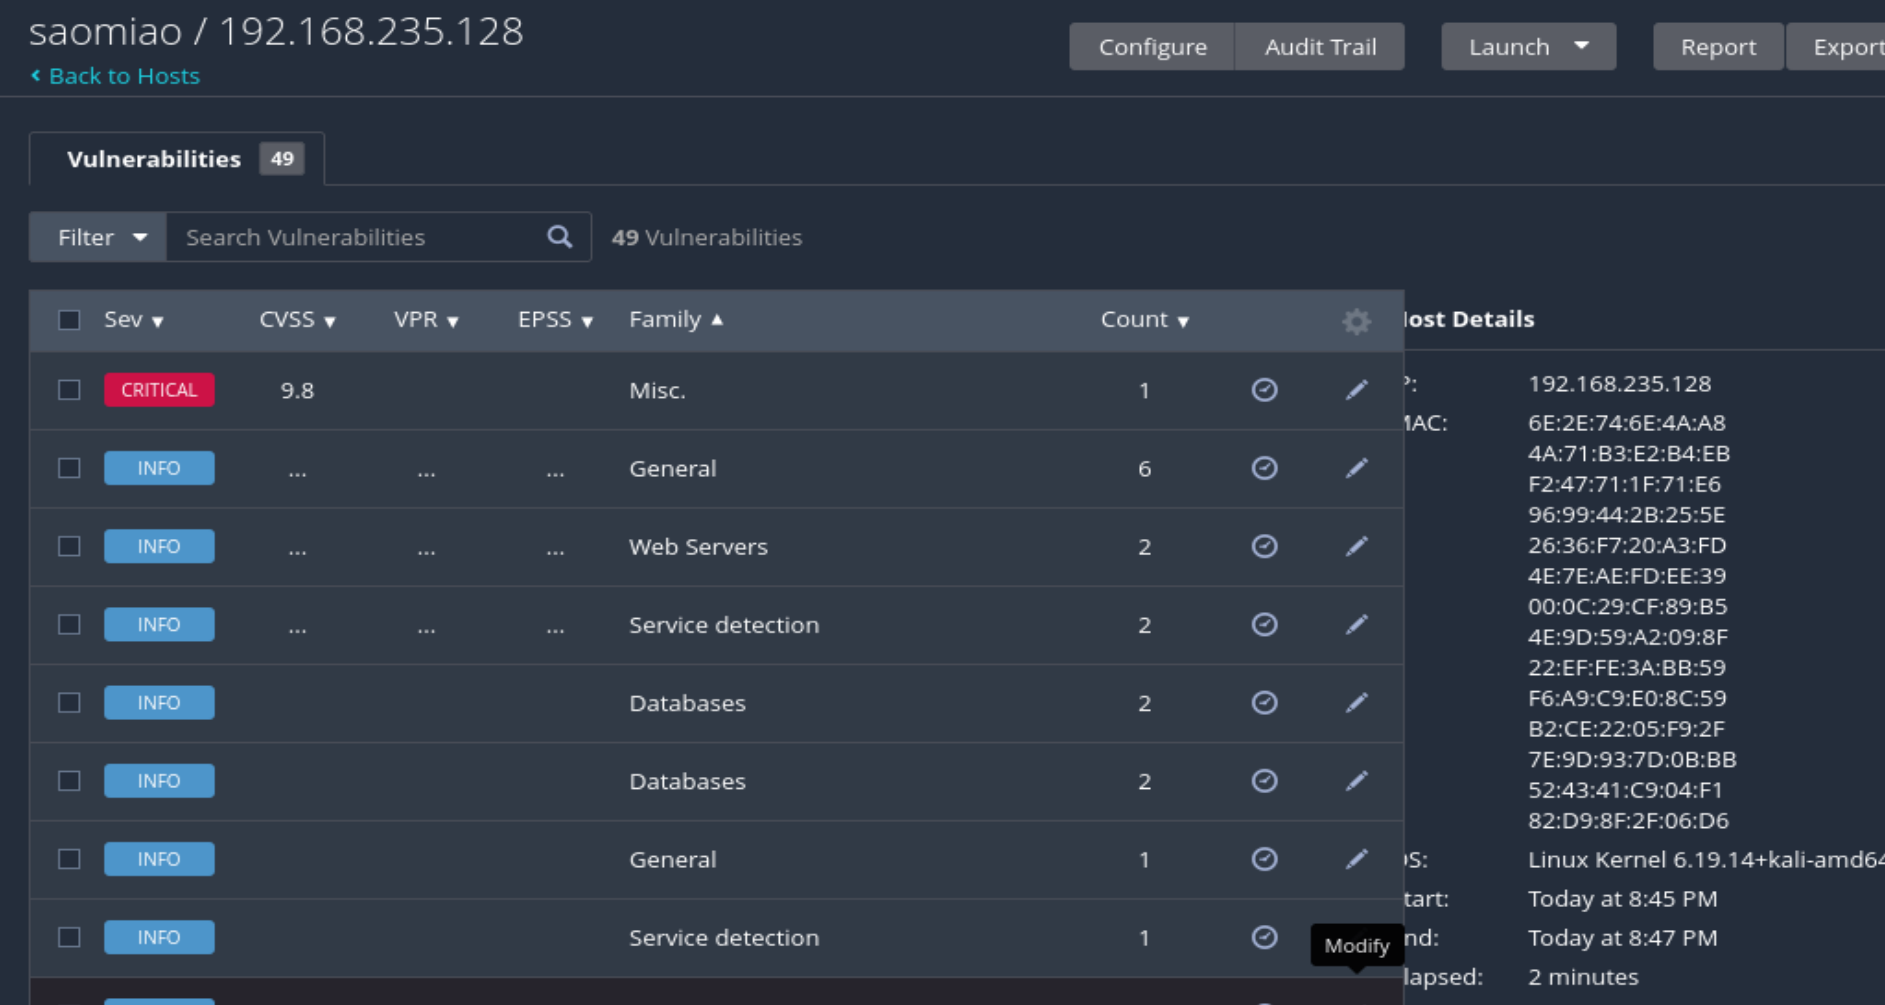
这台的结果是58条,1条Critical9.8,0个CVE编号,同一句requirepass两台不同的靶机,两种完全不同的打法,同一个扫描对象、同一套配置,报告除了版本号那行几乎是一样的。
从防守这一方看,两台机器都没有什么异常。6379是默认端口,进程按正常权限跑着,日志里没有报错。要求一把按插件查表的工具写出“这台能被打穿到哪一步”,等于让它回答一个从来没有检查过的问题。
四、三个天生盲区
把上面的落差摊开看,可以归出三类。它们跟工具的好坏无关,是这套组织方式自带的边界。
| 盲区 | 为什么扫不到 | 攻击者怎么看 |
|---|---|---|
| 只写到查过的项 | 插件按检查手段触发,报告记录动作和回显,不记录后续能走到哪 | 一个没密码的端口,能够走多远 |
| 视角错位 | 凭据落在宿主,服务跑在容器里,包列表和端口对不上 | 从端口进去,直接落在真正跑服务的那层 |
| 业务逻辑和组合利用 | 每一步单看都很合规,串联起来才能成立 | 前面那次WordPress链就是两三个不起眼的点接起来的 |
第一类其实是最容易被忽略的,因为它连“有问题”这个判断都需要靠人来做。服务器正常响应、端口正常开放、版本也在支持周期内,扫描器看到的是一台健康的机器。至于这台机器该不该暴露在公网,库里面其实是没有任何字段能表达的。
第三类最难办。前面聊后渗透的时候说过,进了内网之后思路要从找漏洞换成用凭据。扫描器连“用凭据”这一层都很少有人真正做全,更别说把几步合规操作连成一条攻击的路径。
五、这一路撞上的都是同一件事
回头看这个系列有件事重复了四次。最早是Redis未授权访问那一条链,翻遍了漏洞库也找不到编号;后来Puff-Pastry靶场后半程三台“正常服务”,靠的全部都是弱口令;之前聊云安全时提过Gartner那个到2025年的预测,云上99%的失败都会出在用户一侧的配置;这一篇是两台Redis,把原因摊在了台面上。
前三次出事的地方都没有CVE,配置错误、弱口令、云上权限放太开,没有编号可比。这一篇有一台明明带有编号,报告上照样一个编号都没有。
这句判断不新鲜,但很少被摆到实证旁边。两台机器、一把工具、两份几乎一摸一样的报告,比任何的比喻都直白。报告上的那份“干净”,都是只针对扫描器查过的项。
六、在防守者眼里,扫描器长什么样
从攻击方的位置移开,换个位置坐,前几节都是在按扫描键的人,这一节我们换一个视角站在被扫的机器后面。攻击者通常都会在意痕迹可控,防守方要盯的往往都是这些痕迹。
| 工具 | 留下的特征 | 防守方在哪看到的 |
|---|---|---|
| Nessus/OpenVAS | 短时间内对一段端口连续建连,探测串带插件特征 | 防火墙连接日志、主机服务日志 |
| AWVS/xray | 请求里带产品标识的UA,测试参数形态固定 | WAF规则命中、Web访问日志 |
| nmap | 大量SYN加RST,没有完整握手 | 流量日志、连接状态记录 |
| fscan / Goby | 同一来源IP对多端口多服务高频探测 | 同源高频告警、认证失败日志 |
这些特征其实单独看都不算异常,一台机器被连几次是无可厚非的。真正值钱的是密度和组合:同一来源、短时间、跨端口、带着固定形态的探测串,几样凑齐才能够得上一轮的扫描事件。
实拍也很容易。在靶机上开一个Redis-cli monitor窗口挂着,让扫描器再跑一次,INFO、COMMAND、DBSIZE这几类探测命令会一条条的跑在屏幕上。
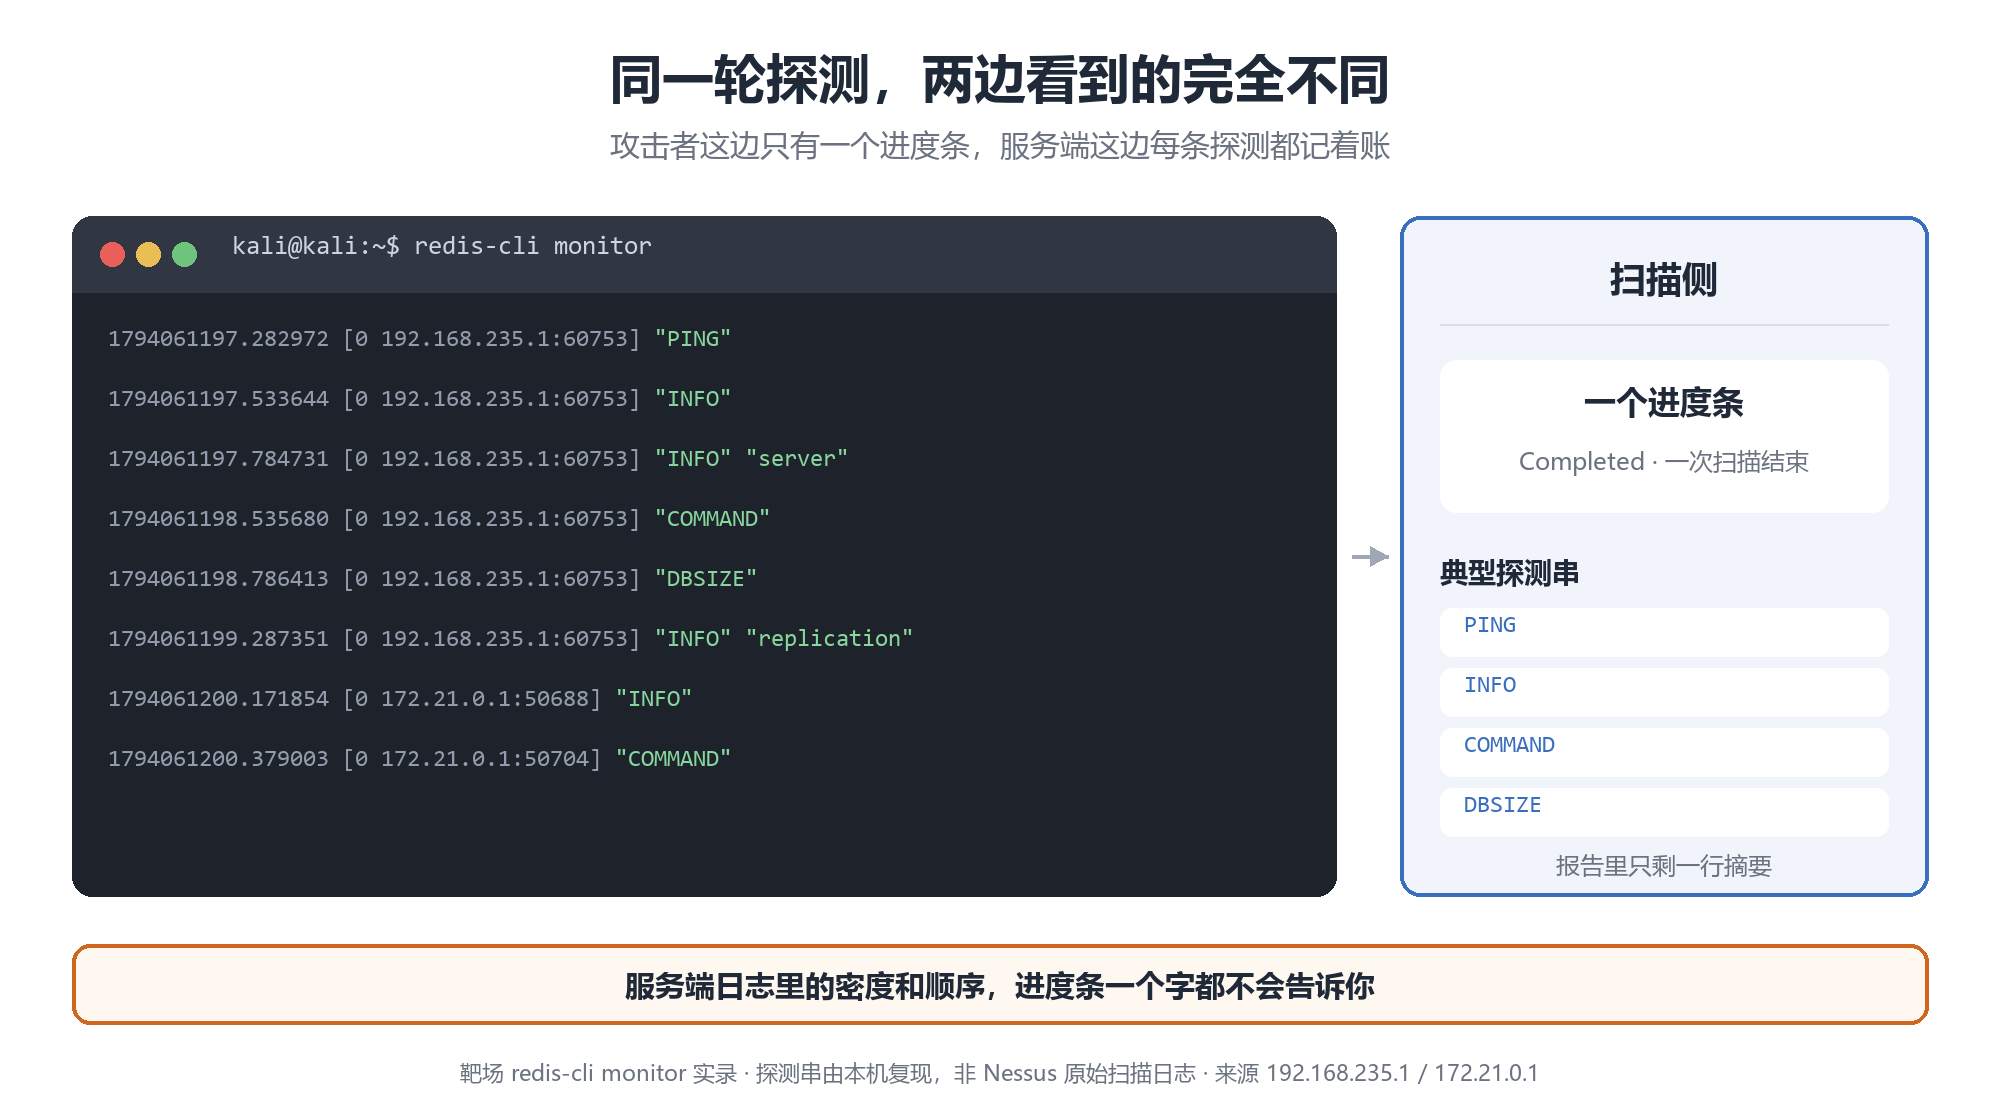
攻击者这边只能看到一个进度条,服务端这边的每条探测都有记账。这也就可以解释为什么模拟攻击那一档动静是最大的:它准,是因为它真的去动手了。
收尾给一份能直接用的自查清单。定期去扫,按照变更节奏来重跑,不能把一次报告当作结论;高危条目人工复核。特别是版本比对命中的哪一条,多去确认补丁状态;把认证扫描补上去,同时要确认凭据是落在了哪一层,宿主和容器一定要分开来看;再拿日志反查,同源高频、产品UA、服务日志里的探测命令,三处要对着看。
报告是工具给你的,重要的是判断要自己验证。